告别 OpenCodex 折腾:我用 Magpie 统一了本地所有 AI Agent 的模型调度
之前我写过一篇 用 OpenCodex 统一管理 Codex 的模型切换,分享怎么接管 Codex 客户端,直接在右下角下拉菜单里挑第三方中转模型。
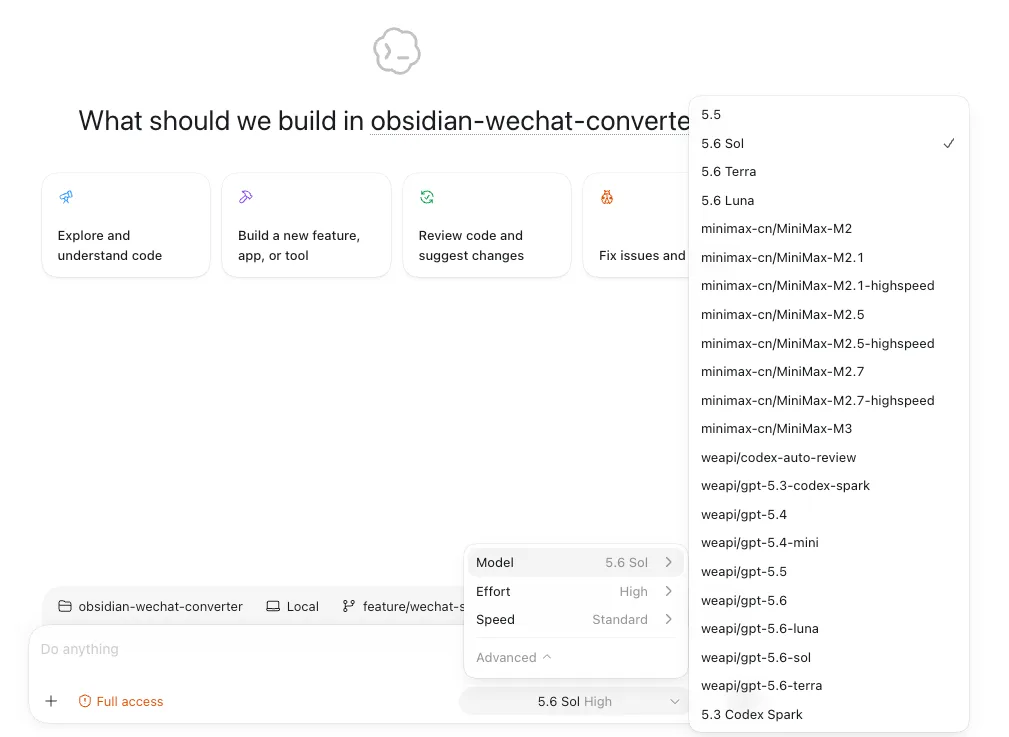
那会儿觉得挺爽,不用总重启,界面还好看。但在后来的深度使用里,这种侵入式魔改配置的代价逐渐显现出来,缓存频繁失效、模型被官方抹除、502 频繁重连。
前几天,我彻底卸载了 OpenCodex,全面切换到了 yetone 开源的 Magpie,连 CC switch 和 Codex+++ 我都卸载了。
https://github.com/yetone/magpie
更让我惊喜的是,如果你之前在各种配置里攒了一大堆 Key,完全不需要手动复制粘贴重新填,让本地 AI 跑一条指令就能瞬间搬家入库。
在这之上,我还探索出了一套甚至超越官方体验的“三层树状全自动智能路由”架构(不确定是不是真的超越了哈,轻喷)。
今天把这段踩坑经历、无痛迁移和高阶配置完整记录下来,文末还会针对大家最关心的白嫖额度和封号风险做一次硬核对比。
当初为什么折腾各种中转工具?
在过去一年多的本地 AI agent 探索中,很多朋友可能经历过这样一段折腾史:
- 早期脚本派(CC Switch / 环境变量注入):逻辑很简单,通过修改系统环境变量或写点本地脚本,把客户端请求重定向到第三方代理地址。
- 魔改插件派(OpenCodex / Codex++):后来大家转向 OpenCodex,主要是因为视觉上的伪装,通过动态劫持 Codex 的模型目录缓存(
model_catalog_json),把第三方中转站的模型直接塞进桌面端右下角的原生下拉菜单里。 - 各自为战的割裂现状:终端里跑 Claude Code,桌面开着 Codex,偶尔用腾讯的 WorkBuddy 。每一个工具都有一套自己的认证体系和中转配置,桌面充斥着各种 Switch 工具。
这种暴力魔改看似省事,但随着客户端和后端机制的频繁迭代,技术负债很快就爆发了。
无痛搬家:千万别手动配,让本地 AI 替你接驳
决定换到 Magpie 后,大家最大的心理门槛通常是:
「天呐,我之前在各处攒了十几个 Provider、几十个 API Key,难道要我打开记事本一个个重新复制粘贴填进去?」
完全不用,千万别做这种体力活。
让本地 AI 替你搬家
Magpie 是一个设计非常干净的工程级网关,提供了完备的 CLI 接口。这意味着你现有的编程 AI,不管是 Antigravity、Claude Code 还是 WorkBuddy,都可以直接读取旧工具的残余配置,调用 Magpie 命令一键完成数据导入。
以我这次的真实迁移为例:
- 让 AI 扫描旧配置:直接把一句话抛给本地 AI:
「帮我读取之前 CC switch, OpenCodex, Codex+++ 的配置文件,把里面的 Provider 名字、Base URL 和 API Key 提取出来,直接通过 Magpie 命令写入。」
- AI 执行导入:本地 AI 几秒钟内便能解析出所有上游中转商,并在后台自动执行:
magpie provider add "5yuan-claude" base_url="https://5yuantoken.org" key="sk-xxxx" magpie provider add "foxcode" base_url="https://code1.newcli.com" key="sk-xxxx" magpie provider add "weapi-ds" base_url="https://weapi.pw" key="sk-xxxx" - 连通性与模型元数据自愈:Magpie 收到命令后,会自动向供应商端点发起健康探测,把各厂商支持的模型列表,包括思考档位、Vision 支持度和上下文窗口,全量拉取并结构化入库。
整个过程耗时不到一分钟,没有人工打字,也没有错漏。
初识 Magpie:本地 Agent 的统一总控台
Magpie(GitHub: yetone/magpie,由开源开发者 yetone 开发)的核心定位非常清晰:
“Every agent's model. One place.”(一个地方,管理所有 Agent 的模型调度)
它从架构上彻底抛弃了侵入式修改客户端配置文件的做法,而是采用了轻量级本地反向代理网关(默认运行在 127.0.0.1:3425)加上原生 macOS 顶部菜单栏应用(同时,也支持 Windows)
为什么它的架构远胜于前人?
- 零侵入,随时全身而退:
Magpie 不需要魔改客户端核心文件。如果你哪天只想用官方直连,终端敲一行
magpie codex default或magpie claude default,客户端立刻恢复纯净原生状态。 - 一个网关,管全家桶:
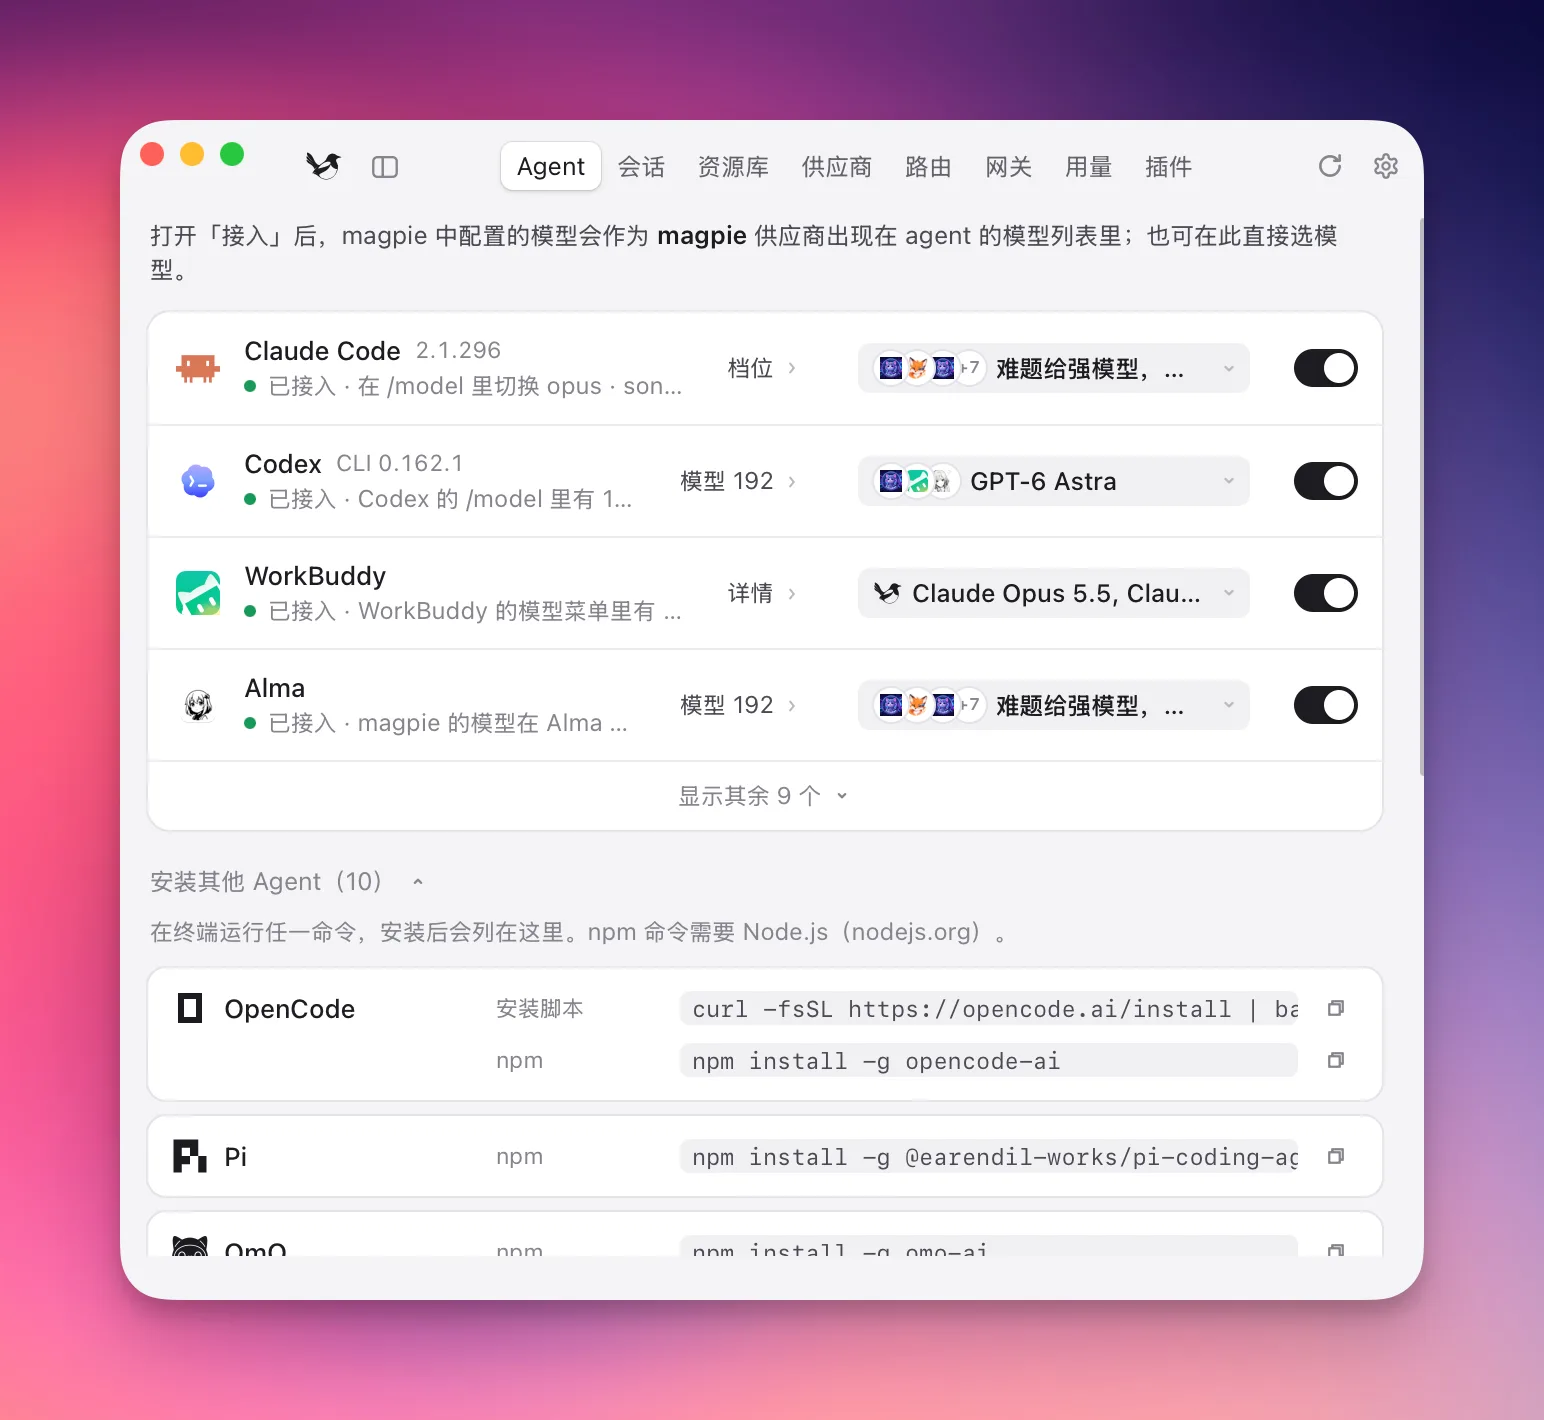
终端里启动的瞬间,它就自动识别了机器上的所有 Agent(Claude Code、Codex、WorkBuddy、Alma 等)。
- 全透明用量审计与历史回溯:
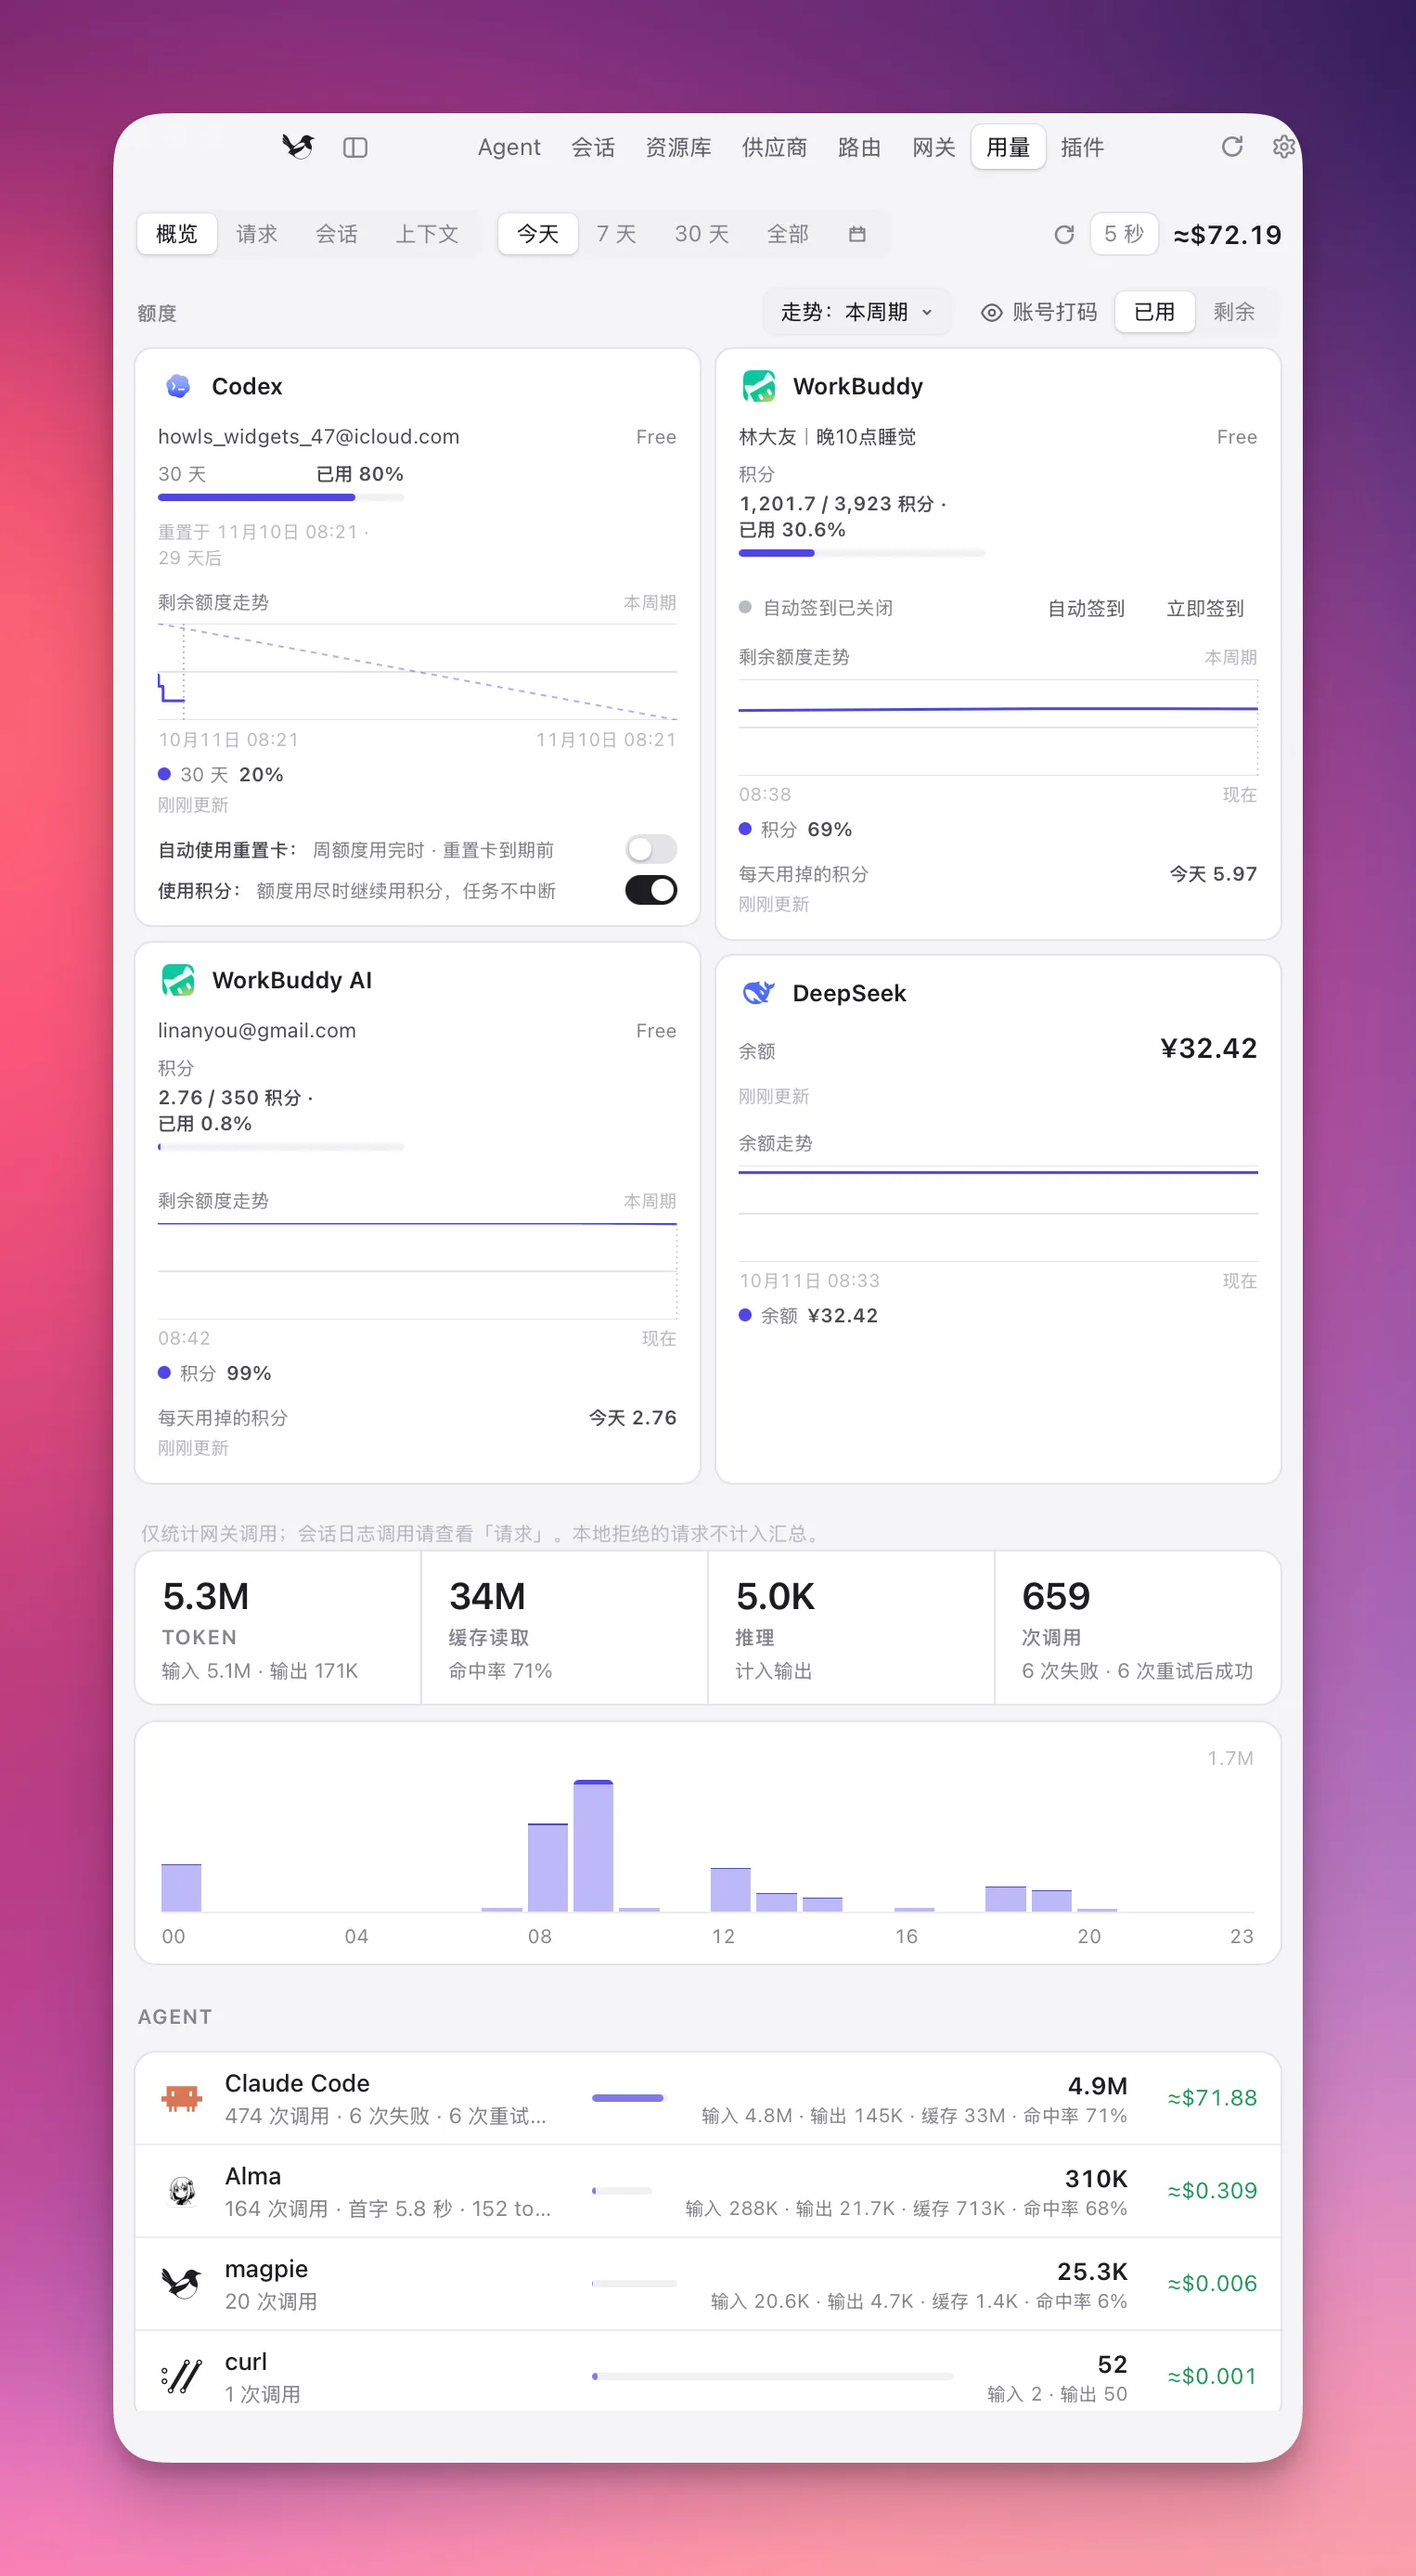
打开用量面板,它不仅记录当前网关请求,还会自动扫描本地历史日志,把过去 30 天各个 Agent 的消费情况无缝串联成完整的审计时间线。
高阶玩法:打造三层树状智能路由架构
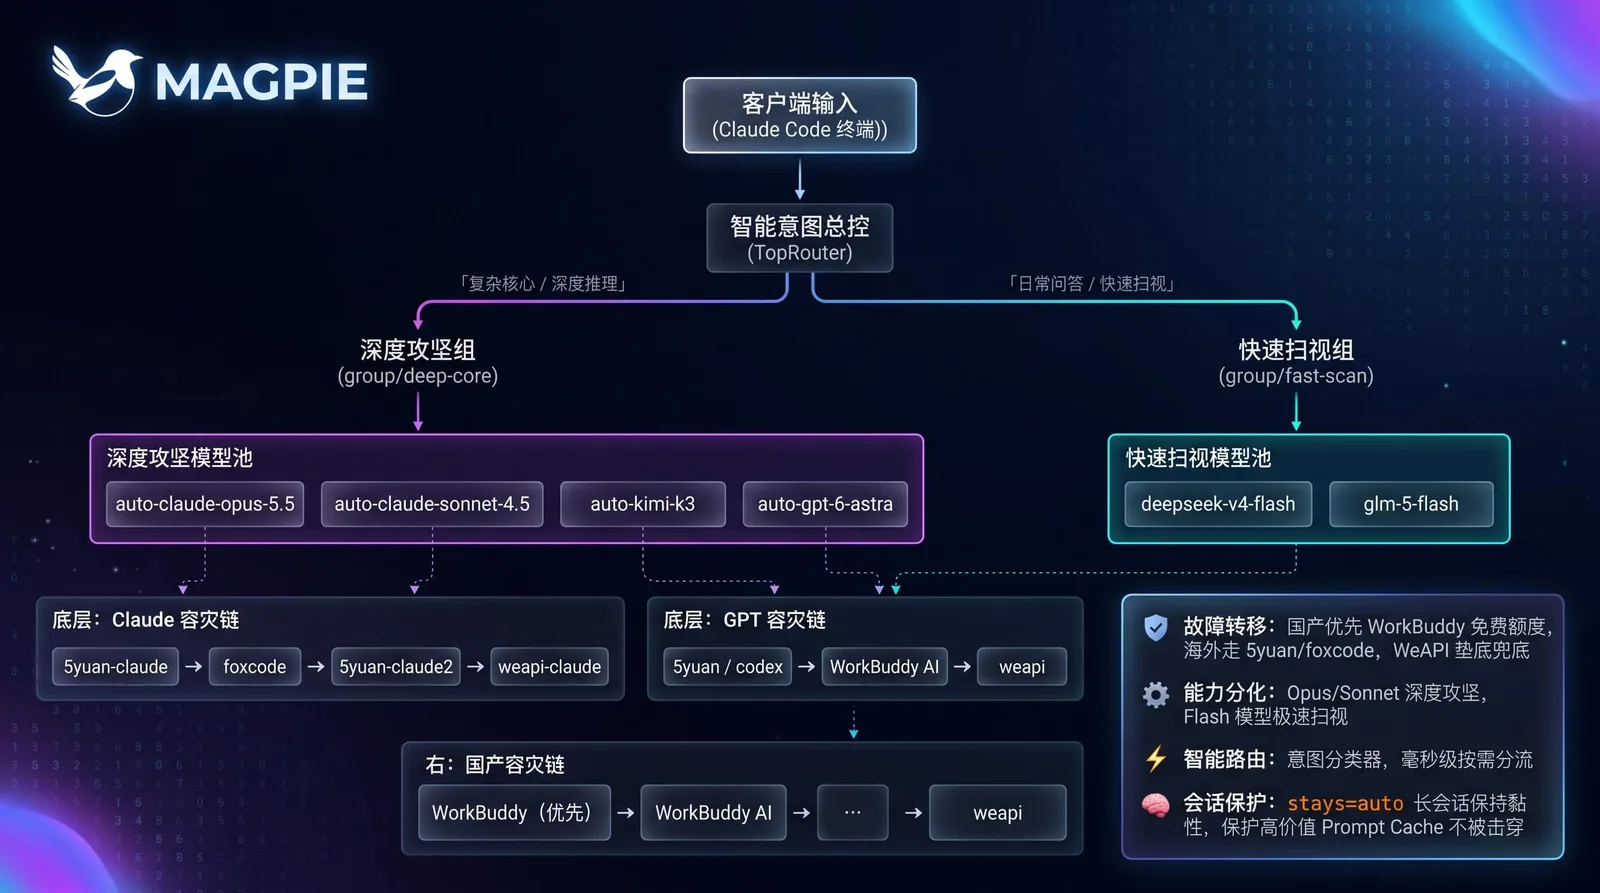
如果把 Magpie 仅仅当成一个换 Key 的代理工具,那你只发挥了它很小一部分实力。在实践中,我探索出了一套三层树状嵌套路由体系,实现了全自动化的按需调度。
三层架构的具体设计
-
顶层:毫秒级语义意图总控
- 挂载毫秒级小模型作为意图分类器:
- 当你提复杂业务需求、架构重构或深度审查时,毫秒级分流进「深度攻坚组」;
- 当你问简单语法命令或进行上下文压缩(
/compact)时,毫秒级分流进「快速扫视组」。
- 会话缓存保护机制(
stays=auto):- 跨供应商的模型之间,Prompt Cache(KV Cache)是完全物理隔离的。如果在长会话中频繁跳模型,会导致好不容易缓存的 20 万 Token 反复重新上传计算。
- Magpie 通过
stays=auto(会话亲和性),在会话体积变大后主动保持黏性,保护高价值 Cache 不被击穿;只有在新会话或显式压缩时才重新分流。
- 挂载毫秒级小模型作为意图分类器:
-
中层:能力专精组
- 深度攻坚组:由 Claude Opus 5.5、带 100 万长窗口深度推理的 Kimi K3 以及 GPT-6 Astra 坐镇,保障代码与审查质量的天花板。
- 快速扫视组:由秒级吞吐、近乎零成本的 DeepSeek V4.1 Flash、GLM-5.3-Flash 构成,专门承接日志快扫、语法问答与会话压缩等高频杂活。
-
底层:供应商故障转移层(容灾降本)
- 国产生态(DeepSeek / GLM / Kimi):始终优先消耗日常在 WorkBuddy 入门4:让 AI 替我每天领 100 积分 攒下的免费 WorkBuddy 额度,欠费故障自动无缝切到另外一个供应商。
- 海外旗舰(Claude / GPT):始终优先走我配置的 Claude 和 GPT 供应商。当然,如果你有官方订阅是最好的了,也是能支持的。
下游客户端的体验:全自动与手动接管的结合
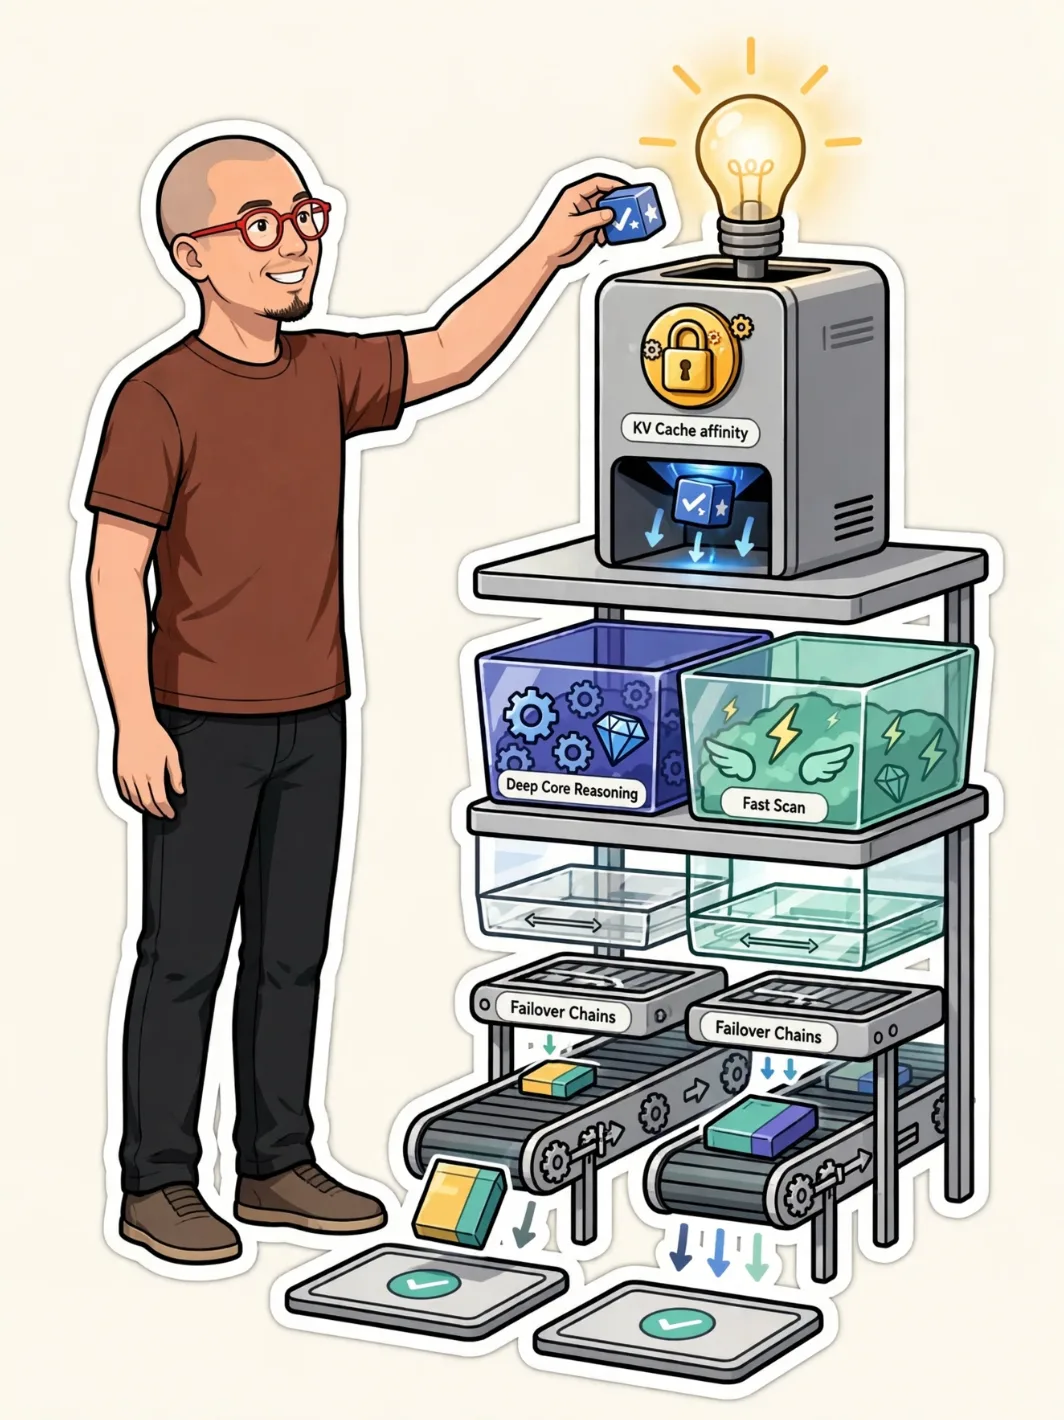
在 Magpie 绑定好后,不论是在终端敲 claude 还是打开桌面端 WorkBuddy,或者 Codex、Deepseek harness:
- 日常状态:全自动驾驶。不用频繁切模型,小模型与旗舰模型在后台无感协作。
- 特殊情况:随时手动接管(Explicit Wins)。如果你今天就要死磕一段核心算法,绝不希望任何一句话被误判给小模型,只需在 Claude Code 里输入
/model挑选深度攻坚组,或者在 WorkBuddy 下拉菜单里直接锁定 Opus 5.5。网关会立刻停止分流,严格遵照你的指令,但底层的容灾链路仍然默默保驾护航。
重点验证:把 WorkBuddy 额度拿出来给其他 Agent 用,会像 Antigravity 一样被封号吗?
在探索 Magpie 时,我用到了一个很实用的社区插件:@magpie-community/opencode-workbuddy-auth。它能把我们在 WorkBuddy 里每天签到拿到的 DeepSeek、GLM 等模型提取出来,分配给 Claude Code、Alma 或 Codex 使用。
很多朋友立刻会有顾虑:之前尝试把 Google Antigravity 的额度反代出来给别的 Agent 用,结果 Google 账号直接被封了(突发 403!Google 动手了,我的 Antigravity 全线「断供」),WorkBuddy 这样做会不会也封号?
针对这个问题,我专门让帮我拆解了 Magpie 源码与底层通信机制,做了一次客观的风险对比:
| 维度 | Google Antigravity 反代风险 | WorkBuddy 插件桥接风险 |
|---|---|---|
| 风控等级 | 🔴 极高危(严打) | 🟡 中低风险(合规模拟) |
| 封号后果 | 全家桶连坐:直接封禁 Google 账号(连带 Gmail、Drive、GCP 绑卡账户) | 业务级限制:通常仅返回报错码(如 10085)或限频 429,极少封禁微信主号 |
| 检测手段 | 特征指纹 + System Prompt 审查:Google 后端对非 IDE 的指令结构有严格语义拦截 | HTTP Headers 协议级校验:主要校验 User-Agent、X-IDE-Type、设备签名链路 |
| 插件伪装程度 | 极难模拟(缺少私有心跳与进程握手) | 极度完整:自动伪装 WorkBuddy/5.5.6,自动补齐会话链与默认 System Message |
源码层面的实锤证据
在查阅 Magpie 的官方源码(internal/provider/google.go)时,作者 yetone 在代码注释里明确写了一句警告:
"Antigravity serves individuals, but Google may suspend an account it sees used outside Antigravity."
(Antigravity 配额专供个人在官方客户端使用,Google 一旦检测到账号在外部调用,会直接暂停或封禁账号。)
相比之下,WorkBuddy 插件则采用了严密的客户端级拟真策略:
- 每次对话均完整携带 WorkBuddy 原生客户端的所有标头(
X-Product: SaaS、X-IDE-Type: WorkBuddy、User-Agent); - 严格遵循腾讯后端的对话请求链(
X-Conversation-Request-ID),在后端看来完全像是一个真实用户在桌面端单步点击交互; - 如果外部 Agent 缺少腾讯预期的系统提示,插件还会自动垫补官方默认的 System Message。
核心安全建议:
- Google Antigravity:千万不要反代外挂。专号专用,只在 Antigravity 官方 App 内正常写代码,保住珍贵的 Google 大号。
- WorkBuddy 插件额度:个人辅助可用,切忌高频并发滥用。在 Codex 或 Claude Code 里借用一下日常写代码是可行的;但绝对不要将其配置给多并发爬虫或大批量自动化脚本,避免触发频次异常阈值导致当日配额受限。
总结:从补丁式魔改到优雅的网关抽象
回顾这大半年的本地 AI 工具链折腾史:
我们从最原始的环境变量切换,走到了 OpenCodex 的界面级视觉欺骗;
在经历了无数次缓存重置、服务假死、断连报错的折腾后,最终回到了 Magpie 所代表的标准网关路线;
依靠让本地 AI 自动化接管搬家与三层树状全自动路由,彻底摆脱了手工维护配置的体力劳动。
技术的演进往往就是这样:试图绕过宿主机制去做硬编码的补丁式魔改,终究会被客户端的每一次小版本升级无情碾碎;而一个标准、透明、不入侵客户端自身生命周期的网关抽象层,才是能够长期陪伴我们高效编码的解法。
热衷于用大白话和工程化消除生活与工作中的“不顺手”。在微信公众号持续记录能省下时间的实操笔记、AI 提效技巧与小工具。